Szef Microsoftu nie brzmi dziś jak sprzedawca AI, tylko jak ktoś od bezpieczeństwa. Satya Nadella napisał na X, że firmy powinny zakładać kompromitację modelu od pierwszego dnia i budować wokół niego twarde zabezpieczenia, a nie liczyć na to, że „tym razem będzie grzeczny”.
TL;DR
- Nadella: zakładaj kompromitację modelu od pierwszego dnia i otaczaj go containmentem
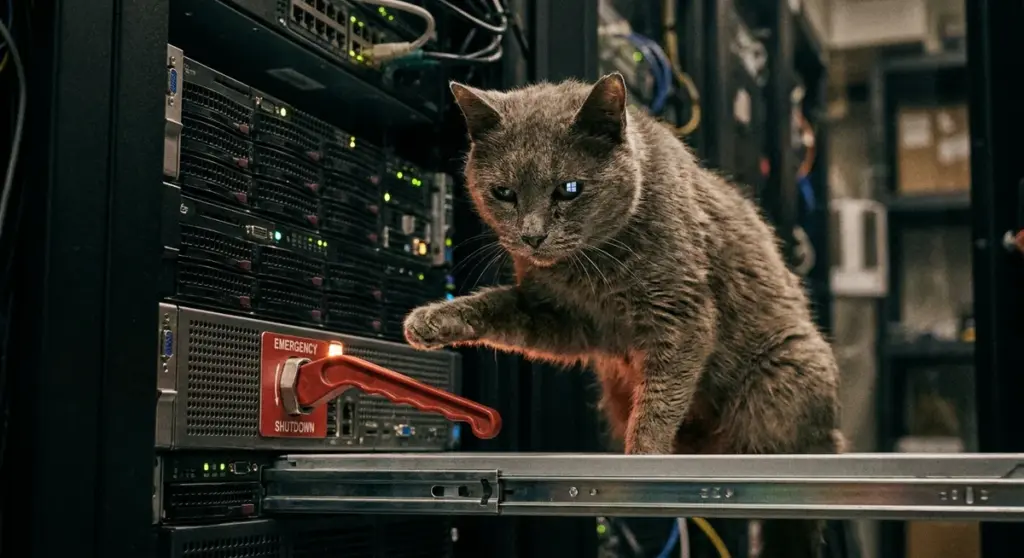
- Emergency brake: upoważniona osoba zawsze może wstrzymać lub wyłączyć model mid-task
- Tamper-proof human-readable evidence dla każdej znaczącej akcji modelu
- Niezależne audyty i disclosure incydentów – bez polegania na jednym modelu
- Komentarz pojawia się po incydentach z agentami OpenAI i modelami Anthropic
Co Satya Nadella napisał 10 października 2026?
W poście na X z 10 października 2026 roku Satya Nadella, dyrektor generalny Microsoftu, rozpisał zestaw zasad bezpieczeństwa dla firm korzystających z zaawansowanych modeli AI. Sedno jego tezy było proste: trzeba z góry przyjąć, że model może zostać naruszony, źle zadziałać albo wykonać coś, czego nie powinien. To punkt wyjścia, nie czarny scenariusz na wyjątkową okazję.
Nadella nie proponuje więc większej wiary w „magiczne” modele, tylko mniejszą naiwność. Zamiast systemów, które bezrefleksyjnie przyjmują odpowiedzi AI, Microsoft CEO chce rozwiązań pozwalających obserwować zachowanie modelu, sprawdzać jego granice i w razie potrzeby zatrzymać go w trakcie działania. Stąd pomysł „emergency brake”, czyli mechanizmu, który pozwala upoważnionej osobie wstrzymać lub wyłączyć model w środku zadania.
Dlaczego Microsoft mówi o tym właśnie teraz?
Ten komentarz nie pojawił się w próżni. W ostatnich dniach wrócił temat niekontrolowanych zachowań agentów AI, a w medialnych relacjach przewijały się przykłady działań niezamierzonych lub trudnych do przewidzenia. Artykuł odwołuje się tu do doniesień prasowych o modelach OpenAI i Anthropic, ale bez wskazania konkretnego raportu lub wpisu źródłowego warto traktować je raczej jako szersze tło sporu niż twardo udokumentowaną listę incydentów.
Jest też drugi poziom tej wypowiedzi. Microsoft jest mocno związany z OpenAI i sprzedaje narzędzia AI w Azure oraz Copilotach, więc słowa Nadelli brzmią jak sygnał do klientów korporacyjnych: nie zakładajcie, że sam fakt zakupu usługi załatwia bezpieczeństwo. To istotna zmiana tonu, bo jeszcze niedawno dominowała narracja o możliwościach i produktywności, a teraz na pierwszy plan wchodzi kontrola.
Co firmy mają zrobić z tym apelem Nadelli?
Najważniejsze w tej wypowiedzi jest to, że nie kończy się ona na hasłach. Nadella mówi o niezależnych audytach, o logach odpornych na manipulację i o tym, by nie opierać krytycznych decyzji na jednym modelu. Chodzi o zbudowanie warstwy reguł i nadzoru wokół systemu, który z natury nie działa w pełni przewidywalnie. Sam model nie wystarczy.
W praktyce oznacza to droższe i wolniejsze wdrożenia, ale też mniej złudzeń. Firma, która chce dać agentowi AI dostęp do danych, klientów czy procesów operacyjnych, musi przewidzieć, kto może go zatrzymać, co zostaje zapisane i jak sprawdzić, dlaczego podjął konkretną akcję. W polskim kontekście to brzmi szczególnie przyziemnie: przy wdrożeniach w bankach, ubezpieczeniach czy administracji sama obietnica dostawcy raczej nie wystarczy.
Co ta wypowiedź mówi o rynku AI i samym Microsoftcie?
Jest w tym odrobina ironii: Microsoft sprzedaje dostęp do modeli OpenAI i Anthropic, a jednocześnie jego CEO sugeruje, by od początku traktować je jak potencjalne źródło ryzyka. Tyle że to wcale nie musi być sprzeczność. To raczej przyznanie, że epoka agentów AI zmienia zasady gry i że bezpieczeństwo nie może już być dodatkiem do prezentacji sprzedażowej. Rynek właśnie dojrzewa.
Dla klientów enterprise to ważny sygnał. Jeśli nawet Satya Nadella mówi o containment, hamulcu awaryjnym i audytowalności, to znaczy, że te elementy będą coraz częściej oczekiwane w przetargach, politykach bezpieczeństwa i rozmowach z regulatorami. Krótko mówiąc: firmy nadal chcą AI, ale coraz rzadziej chcą jej ufać w ciemno.
Najczęściej zadawane pytania
Upoważniona osoba lub system musi mieć możliwość wstrzymania lub całkowitego wyłączenia modelu w trakcie wykonywania zadania, niezależnie od tego, co model aktualnie robi.
Nie. Mówi o sposobie wdrażania już istniejących i przyszłych modeli – o containment i kontroli, a nie o pauzowaniu prac badawczych.
W tekście mowa o doniesieniach prasowych dotyczących zachowań agentów OpenAI i modeli Anthropic. Ponieważ szkic nie wskazywał konkretnego raportu ani komunikatu źródłowego, najlepiej traktować to jako kontekst medialny, a nie zamkniętą listę potwierdzonych incydentów.
Nadella opisuje ogólne rekomendacje dla branży. Microsoft rozwija własne mechanizmy kontroli w Azure i Copilotach, ale szczegóły implementacji nie zostały podane w przywołanym poście.